Luis Mtnez. del Pino: "O nivel de seguridade acadado é moi bo, pero a seguridade total non existe"
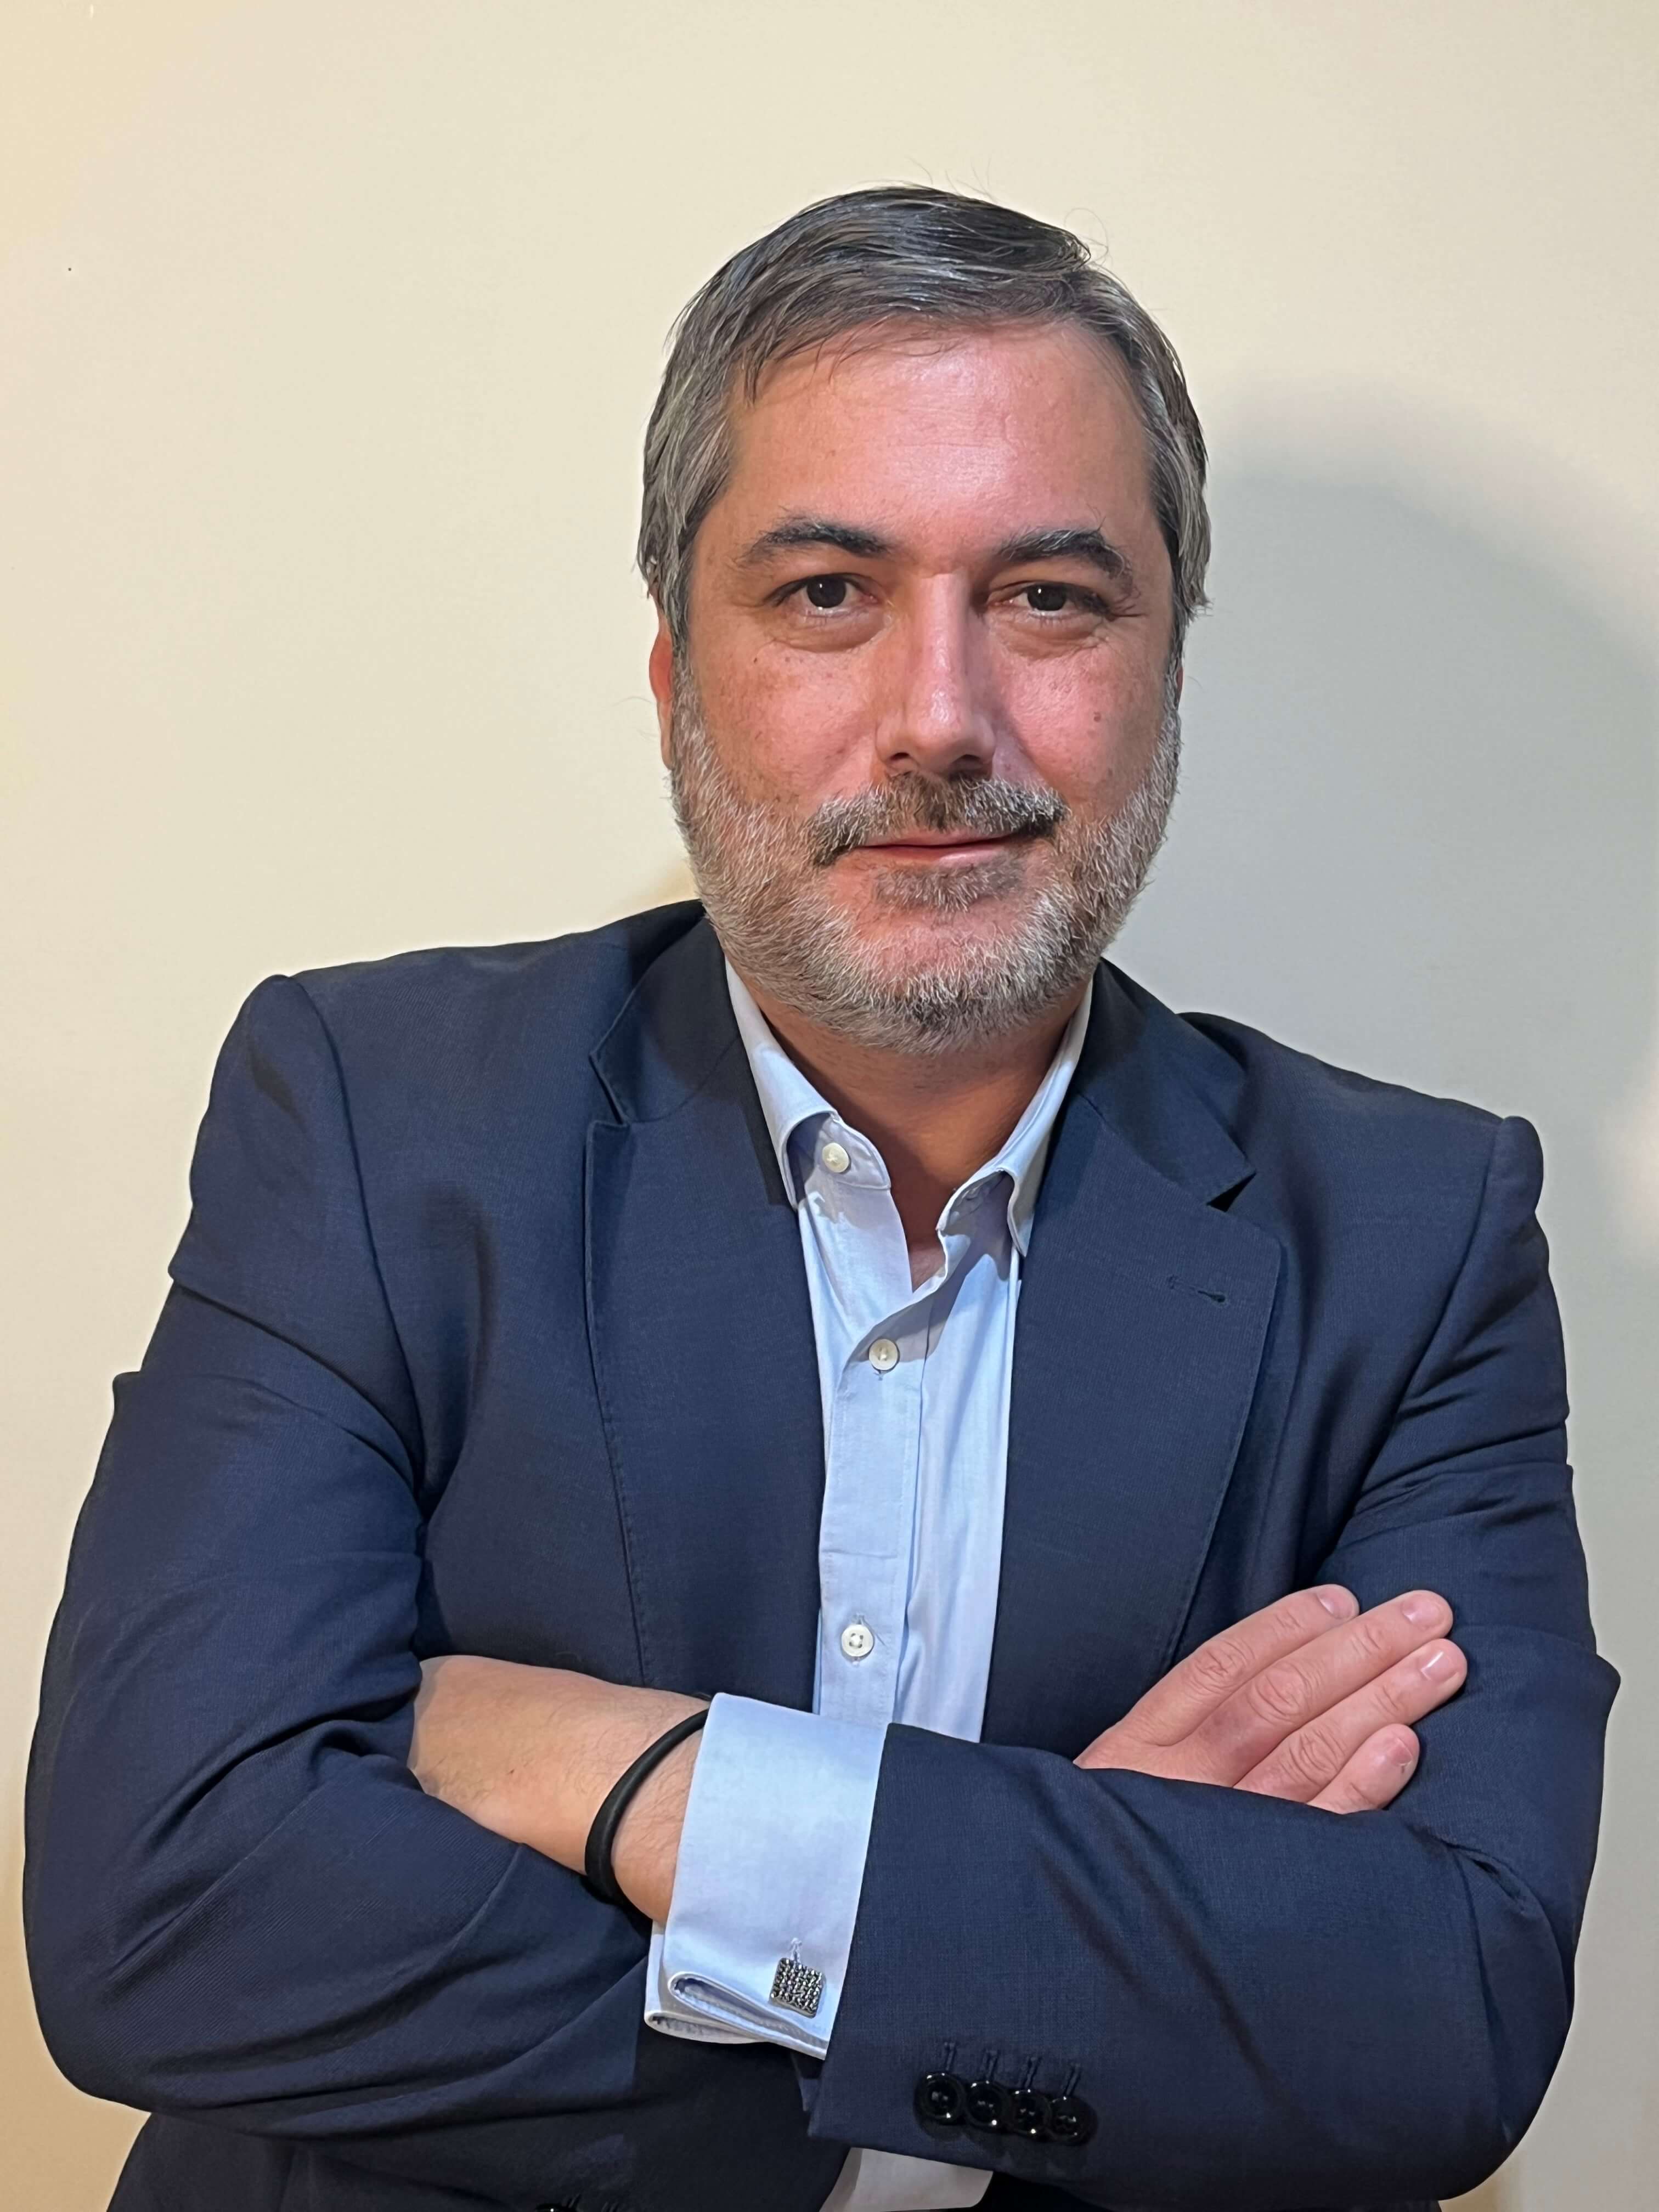
Desde outubro, Luis Martínez del Pino é o director do Departamento de Seguridade de Sistemas de Información de Fraternidad-Muprespa. Catalán de nacemento e murciano de adopción, é pai de dous fillos, melómano e apaixonado da guitarra eléctrica.
Tras completar os seus estudos de Informática na Universidade de Murcia, trasladouse a Madrid onde desenvolve a súa traxectoria profesional no sector das tecnoloxías da información durante 25 anos, sempre centrada na transformación dixital do sector sanitario en xeral, e na seguridade informática en particular.
Bo coñecemento do sector das Mutuas Colaboradoras da Seguridade Social, foi directivo en multinacionais como everis (NTT Data), Indra ou NEORIS. Os seus esforzos son establecer na mente das empresas, consultoras, traballadores e autónomos a idea de que Fraternidad-Muprespa é seguridade.
Cales son as áreas de traballo no futuro inmediato do departamento?
2024 vai ser un ano intenso na realización de novos proxectos. O futuro máis inmediato pasa pola renovación da certificación do Esquema Nacional de Seguridade (ENS) asociada á nosa Oficina Dixital.
Ademais, estamos a preparar un paquete de medidas e proxectos destinados a mellorar a situación da Mutua en materia de ciberseguridade.
Pretendemos implantar un Centro de Operacións de Seguridade que funcionará 24x7x365 e que supervisará toda a infraestrutura TIC da Mutua.
Por outra banda, preparámonos para contratar algúns produtos de software de vangarda que reducirán a nosa superficie de exposición e reforzarán a nosa protección.
En canto á protección de datos, considero que acadamos un nivel de madurez moi elevado, polo que o 2024 estará centrado na consolidación, optimización e mellora continua dos procesos.
E seguiremos traballando para concienciar e formar aos nosos empregados en ciberseguridade, reforzando este vínculo máis vulnerable.
Cal é a clave para traballar e desenvolver a actividade dunha mutua cun óptimo nivel de seguridade?
Ninguén pode garantir a total seguridade no ámbito das tecnoloxías da información. O que podemos e debemos facer é traballar para mitigar os riscos coñecidos. Por suposto, protexer os datos en xeral e os datos sensibles en particular é esencial en calquera organización, máis aínda nunha de misión crítica, como Fraternidad-Muprespa. Isto implica o deseño e despregamento de políticas de cifrado, protección, copia de seguridade, dispoñibilidade e acceso á información, dependendo da súa natureza.
A débeda tecnolóxica e a obsolescencia do software son grandes inimigos da ciberseguridade. Por iso traballamos diariamente para eliminar calquera infraestrutura cuxo software base estea obsoleto, así como para manter as nosas infraestruturas de hardware e software cun nivel óptimo de parcheo, que axude a eliminar as vulnerabilidades coñecidas resoltas polos fabricantes.
Desde o punto de vista das infraestruturas de software e hardware, implantamos e mantemos un conxunto de ferramentas de vangarda, que contribúen á protección e vixilancia das infraestruturas a distintos niveis.
En canto ao software personalizado que desenvolvemos internamente, seguimos as recomendacións da comunidade OWASP (Open Web Application Security Project), ademais de someter todo o software desenvolvido a estritos controis de calidade.
Deixei para o final o que me parece máis importante: a implantación dunha cultura de ciberseguridade en toda a organización, para protexernos de incidentes de seguridade evitables.
Que importancia lle damos á protección de datos en xeral, e aos datos sanitarios en particular?
É un dos puntos fortes de Fraternidad-Muprespa hoxe. Ata agora nunca fomos sancionados pola Axencia Española de Protección de Datos.
A protección de datos é un dos puntos fortes de Fraternidad-Muprespa.
A nosa función como Delegado de Protección de Datos, DPD, é sumamente profesionalizada e encárgase, entre outras moitas cousas, de controlar de forma independente se cumprimos adecuadamente a normativa, ademais de asesorarnos en situacións complexas.
As certificacións relacionadas coa seguridade da información das que contamos (ISO 27001 E ENS) están sometidas a auditorías externas periódicas, e establecen unhas bases moi sólidas para garantir un altísimo nivel de protección da información en toda a súa cadea de valor, aplicando medidas especiais de protección cando sexa sensible.
Por outra banda, fixemos un esforzo especial para deseñar políticas e instrucións que regulen o uso que os nosos empregados fan da información de que dispoñen, dirixidas a cuestións relevantes como o intercambio de información con terceiros, o uso da información dentro e fóra do ámbito laboral, o uso de recursos de almacenamento compartido, etc.
Prestamos especial atención á protección de datos no marco da nosa Oficina Dixital, xa que é a principal canle de comunicación dixital entre a Mutua e as empresas asociadas, consultorías, traballadores protexidos e autónomos.
E durante o período de acollida de novos empregados, traballamos especificamente en todas as medidas a adoptar desde o punto de vista da protección de datos.
Existen situacións nas que facilitamos datos sen que sexan realmente necesarios?
En Fraternidad-Muprespa traballamos necesariamente con datos persoais e información sensible, pero cando recollemos, xeramos ou consultamos esa información, facémolo sempre no marco da nosa finalidade lexítima.
Non obstante, como calquera outra organización, somos periódicamente suxeitos a intentos de ataque por roubo de identidade por parte dos ciberdelincuentes, o que chamamos phishing, moitos deles, co obxectivo de recoller información confidencial e sensible. Por este motivo, a formación e concienciación dos empregados é tan relevante.
Que supón a implantación do teletraballo á hora de traballar coa máxima seguridade?
Debido á pandemia, de súpeto, máis de 2.000 persoas traballaban desde casa, co consecuente impacto da exposición a ataques e a aparición de novas vulnerabilidades. Afortunadamente, xa tiñamos regulado o teletraballo mediante políticas e tecnoloxías de seguridade específicas. Confiamos tanto nas recomendacións de teletraballo contempladas na ENS, a través do Centro Criptolóxico Nacional (CCN-CERT), como nas pautas de mellores prácticas ofrecidas nas normas da serie ISO/IEC-27000.
Regulamos, por exemplo, o uso exclusivo de dispositivos profesionais e software corporativo, reunións virtuais e videochamadas, actualizacións de software, uso de redes, xestión de contrasinais e cifrado de unidades contra roubo ou perda.
Por outra banda, contamos con tecnoloxías punteiras en redes privadas virtuais, antivirus de nova xeración, autenticación en dous pasos, control de acceso á rede, xestión de privilexios de acceso e seguridade de endpoints, entre outros. A dificultade radica en atopar o equilibrio entre un ambiente seguro e non complicar o traballo do empregado.
Cal é a diferenza entre vulnerabilidade e violación de seguridade?
Unha vulnerabilidade é unha debilidade nun elemento de software ou hardware que, explotado por un ciberatacante, pode comprometer a seguridade informática da organización. Os máis habituais son o resultado de erros de programación, falta de parches de seguridade ou configuracións incorrectas do produto, e ocúltanse ata que se descobren.
Por outra banda, unha brecha de seguridade é a circunstancia real na que a seguridade dos datos se viu comprometida e prodúcese cando un ciberatacante consegue explotar con éxito unha vulnerabilidade, comprometendo a confidencialidade, integridade ou dispoñibilidade dos datos da organización. As consecuencias dunha violación da seguridade poden ir desde o acceso non autorizado, a perda de datos, o roubo de información, o dano á reputación ou a perda económica, entre outras consecuencias negativas.
Seguramente, se che preguntara agora cal é a vulnerabilidade máis importante nunha organización, diríasme que son as persoas. E terías razón.
¿Estamos preparados para posibles ataques como os experimentados recentemente nas grandes empresas?
Creo que o nivel de seguridade que acadou Fraternidad-Muprespa é realmente bo e cumpre co estándar do mercado que acadaron as grandes organizacións empresariais. Porén, como dixen ao principio, a seguridade total non existe.
Todos somos conscientes do tremendo bombo arredor da intelixencia artificial xerativa. Como afecta esta tecnoloxía á ciberseguridade?
Son dous mundos cada vez máis relacionados. Por unha banda, a tecnoloxía aplicada á ciberseguridade utiliza algoritmos de intelixencia artificial para mellorar os niveis de protección.
Os ciberdelincuentes utilizan a intelixencia artificial xerativa para crear novos ataques e dar a coñecer outros máis efectivos.
Refírome ao roubo de identidade, creación de identidades artificiais, manipulación mediática, creación de deepfakes, como imitar a aparencia ou a voz dunha persoa para suplantar a súa identidade, automatizar a enxeñaría social ou realizar phishing selectivo. É moi importante ser conscientes desta nova realidade para tratar de anticiparse a este tipo de ciberataques, cada vez máis complexos e difíciles de detectar.
Por outra banda, e en relación á protección de datos, o uso inadecuado das plataformas de intelixencia artificial xerativa por parte dos empregados pode provocar filtracións de información sensible. Para evitalo, xa estamos definindo políticas que regularán o uso desta tecnoloxía no ámbito profesional.